Criptografía aplicada en la Secure Courier de Tollbooth DPYC
Share
Cómo primitivas criptográficas clásicas del libro Applied Cryptography de Bruce Schneier resuelven un problema moderno que pocos en el sector han abordado de frente.
Actualizado el 19 de octubre de 2026 para reflejar los algoritmos actuales de prueba de identidad y de Secure Courier en tollbooth-dpyc. La especificación completa (en inglés) está en Identity Proofs.
Un problema que las mentes más brillantes del sector aún investigan
El ecosistema MCP (Model Context Protocol) tiene un reto abierto que pocos han abordado de frente: el suministro de credenciales.
Cuando un agente de IA necesita llamar a una API en su nombre, necesita sus credenciales. Hoy, lo habitual es pegarlas directamente en una ventana de chat, un archivo de configuración o una variable de entorno. Funciona, pero deja las credenciales expuestas en contextos difíciles de auditar y fáciles de filtrar.
En DPYC (Don't Pester Your Customer) construimos algo distinto. Lo llamamos la Secure Courier: un protocolo de intercambio de credenciales en el que sus claves de API nunca aparecen en la interfaz del chat. Viajan en lo que llamamos la «valija diplomática»: un canal cifrado, limitado en el tiempo y que protege los metadatos, sobre la red de relays de Nostr.
Lo notable es que los cimientos criptográficos no son nuevos. Proceden de un manual publicado en 1996.
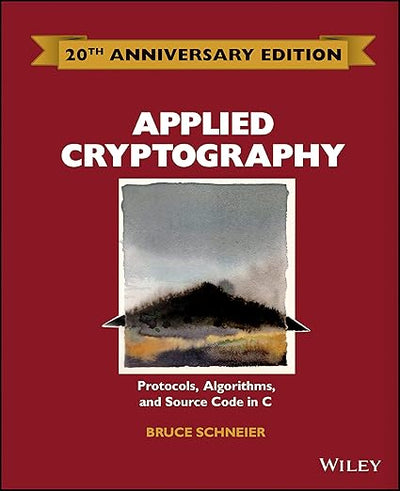
Applied Cryptography de Bruce Schneier
Applied Cryptography: Protocols, Algorithms, and Source Code in C de Bruce Schneier (2.ª edición, John Wiley & Sons, 1996) sigue siendo una de las referencias más importantes de la criptografía práctica. No es un tratado teórico: es un manual de ingeniero para construir sistemas que funcionan de verdad.
Tres algoritmos concretos de este libro corresponden directamente a lo que hace la Secure Courier.
Algoritmo 1: acuerdo de claves Diffie-Hellman (capítulo 22)
El reto fundamental es sencillo: dos partes que nunca se han comunicado necesitan establecer un canal confidencial. El operador del servidor MCP y el servicio Secure Courier no tienen ningún secreto compartido previo. ¿Cómo hablan en privado?
Schneier lo trata en el capítulo 22 con el protocolo de intercambio de claves Diffie-Hellman. La variante moderna que usamos es Diffie-Hellman de curva elíptica (ECDH) sobre la curva secp256k1, la misma que usan Bitcoin y Nostr.
Así funciona en la Secure Courier:
- El servidor envía al operador un mensaje directo de bienvenida desde su propia clave pública Nostr registrada (npub), mediante la herramienta
request_credential_channel. - El operador responde desde su cliente Nostr, que cifra las credenciales para esa clave pública.
- El servidor descifra con la clave privada correspondiente (nsec).
No se acordó ningún secreto compartido de antemano. No se intercambiaron contraseñas por otro canal. Las matemáticas de las curvas elípticas se encargan de ello. Es exactamente el escenario que describe Schneier: acuerdo de claves sin confianza previa.
Algoritmo 2: sobres digitales (capítulo 2.7)
ECDH nos da un secreto compartido, pero la Secure Courier necesita algo más: privacidad de los metadatos. No basta con cifrar la carga de las credenciales; también hay que ocultar quién envió el mensaje a los operadores de los relays que lo transportan.
Aquí entra NIP-17, el protocolo de «envoltorio de regalo» de Nostr. Y NIP-17 es una implementación directa de lo que Schneier llama el sobre digital, un esquema de criptosistema híbrido descrito en el capítulo 2.7.
La estructura es por capas:
- El sello interior contiene la carga real de las credenciales, cifrada para la clave pública del destinatario con el secreto compartido derivado de ECDH.
- El envoltorio exterior lo firma una clave efímera desechable, no la identidad real del remitente.
El resultado es que los operadores de los relays ven que se envió algo, pero no pueden ver quién lo envió ni qué contiene. La criptografía asimétrica protege el intercambio de claves. La simétrica protege la carga. El envoltorio exterior efímero protege la identidad del remitente.
Es el criptosistema híbrido de Schneier, desplegado sobre una red moderna y descentralizada de relays, para un propósito difícil de prever en 1996.
Algoritmo 3: el protocolo Interlock (capítulo 3.1)
Diffie-Hellman tiene una debilidad conocida: es vulnerable a los ataques de intermediario. Si un adversario intercepta el intercambio inicial de claves, puede sustituirlas por las suyas y retransmitir los mensajes entre las dos partes, leyéndolo todo.
Schneier describe en el capítulo 3.1 el protocolo Interlock como contramedida. La idea central es que ambas partes deben comprometerse con su identidad antes de que empiece el intercambio, lo que hace detectable cualquier sustitución de claves.
El flujo en dos fases de la Secure Courier sigue este patrón:
-
Establecimiento del canal (
request_credential_channel): el servidor se compromete con el intercambio antes de que se envíe nada secreto. Su mensaje de bienvenida lleva un nonce de un solo uso, designa un único relay de encuentro para la respuesta e incluye una atestación que el Operator firma con su npub registrado, que vincula la clave de entrega, el destinatario, el motivo de la solicitud y ese nonce exacto. El operador puede comprobar que la clave corresponde a un Operator conocido del registro DPYC antes de fiarse del mensaje. -
Entrega de credenciales (
receive_credentials): la respuesta cifrada debe llevar el mismo nonce. El servidor vacía solo el relay designado; una respuesta con cualquier otro nonce se borra y se rechaza, y la que coincide se borra tras recogerla. Solo quien tiene el nsec del servidor puede descifrarla.
Es fundamental que el canal tenga un límite de tiempo. El nonce solo vale dentro de una breve ventana de frescura y solo para el intercambio para el que se emitió, y una vez emparejada la respuesta, el intercambio pendiente se descarta. Aunque un adversario capture el mensaje cifrado, no puede reutilizarlo en un intercambio posterior.
La misma mensajería, con el mismo nonce de un solo uso, es también la forma en que un cliente permite que un asistente de IA sin claves actúe por su npub. Ese intercambio se cuenta en La Secure Courier: cómo un agente de IA demuestra que puede actuar por usted.
Qué significa esto para el ecosistema MCP
La Secure Courier combina estas tres primitivas clásicas en algo que no hemos visto en ninguna otra parte del ecosistema MCP:
- El acuerdo de claves ECDH establece la confianza entre desconocidos.
- Los sobres digitales aportan confidencialidad de la carga y privacidad de los metadatos.
- El compromiso al estilo Interlock (una atestación firmada vinculada a un nonce de un solo uso y a una breve ventana de frescura) frustra los ataques de intermediario y de repetición.
Sus credenciales de API viajan en valija diplomática. Nunca aparecen en la interfaz del chat. Nunca pasan por la ventana de contexto del modelo de IA. Llegan cifradas al servidor MCP, se guardan en la bóveda cifrada y la copia del relay se destruye.
Un problema distinto del que resuelven otros
Conviene señalar en qué se centran los otros enfoques de monetización de API, y por qué el suministro de credenciales queda fuera de su alcance.
L402 (antes LSAT) es un protocolo de pago por solicitud que usa macarons de la red Lightning. Resuelve el problema de «pagar cada llamada a la API». No aborda cómo llegan las credenciales de un operador humano a un proceso de servidor.
x402 es un protocolo de pago nativo de HTTP que usa el código de estado 402. Lo mismo: trata de la negociación del pago por solicitud, no del arranque de las credenciales.
La Secure Courier de DPYC resuelve un problema fundamentalmente distinto. No competimos en el mecanismo de pago (aunque nuestro modelo de saldo prepagado es superior a la fricción por solicitud). Resolvemos el problema del arranque de la confianza, que pocos en el ecosistema han priorizado todavía.
A hombros de gigantes
Hay algo profundamente satisfactorio en construir un protocolo de 2026 sobre cimientos puestos en un manual de 1996. Las matemáticas no han cambiado. Las curvas elípticas siguen siendo difíciles de romper. Diffie-Hellman sigue funcionando. El criptosistema híbrido sigue siendo la arquitectura adecuada cuando se necesitan a la vez un intercambio de claves asimétrico y un cifrado simétrico de la carga.
Lo nuevo es el contexto de aplicación: una red de relays descentralizada (Nostr) que transporta intercambios cifrados de credenciales para la infraestructura de agentes de IA (servidores MCP), en un sistema económico denominado en Bitcoin (DPYC Tollbooth).
Bruce Schneier nos dio las primitivas. Nostr nos dio el transporte. Bitcoin nos dio la economía. Nosotros solo las unimos.
Pruébelo usted mismo
La Secure Courier ya funciona en excalibur-mcp, nuestro servicio MCP de publicación en X/Twitter. Para probar la valija diplomática:
- Conecte excalibur-mcp en Claude Desktop o claude.ai.
- Pídale a Claude que le ayude a registrar sus credenciales de la API de X.
- Claude abrirá un canal Secure Courier y le enviará un mensaje directo de bienvenida en Nostr.
- Responda a ese mensaje con sus credenciales desde su cliente Nostr.
- Sus credenciales llegan a la bóveda. Nunca tocaron el chat.
El código fuente es abierto. El protocolo está documentado. La criptografía es clásica.
Lo único nuevo es el valor de construirlo así.
DPYC Tollbooth es un sistema de monetización de API basado en la red Lightning y en los principios de la economía austriaca. Más información en nuestros repositorios de GitHub, o conéctese con nosotros en Nostr.