La cryptographie appliquée dans la Secure Courier de Tollbooth DPYC
Share
Comment des primitives cryptographiques classiques tirées de Cryptographie appliquée de Bruce Schneier résolvent un problème moderne que peu d'acteurs du secteur ont abordé de front.
Mis à jour le 19 octobre 2026 pour refléter les algorithmes actuels de preuve d'identité et de Secure Courier dans tollbooth-dpyc. La spécification complète (en anglais) se trouve dans Identity Proofs.
Un problème que les meilleurs esprits du secteur étudient encore
L'écosystème MCP (Model Context Protocol) fait face à un défi ouvert que peu ont attaqué de front : la fourniture des identifiants.
Quand un agent IA doit appeler une API pour votre compte, il a besoin de vos identifiants. Aujourd'hui, l'approche courante consiste à les coller directement dans une fenêtre de discussion, un fichier de configuration ou une variable d'environnement. Cela fonctionne, mais cela laisse les identifiants exposés dans des contextes difficiles à auditer et faciles à fuiter.
Chez DPYC (Don't Pester Your Customer), nous avons construit autre chose. Nous l'appelons la Secure Courier : un protocole d'échange d'identifiants dans lequel vos clés d'API n'apparaissent jamais dans l'interface de discussion. Elles voyagent dans ce que nous appelons la « valise diplomatique » : un canal chiffré, limité dans le temps et protégeant les métadonnées, sur le réseau de relais Nostr.
Le plus remarquable, c'est que les fondations cryptographiques n'ont rien de nouveau. Elles viennent d'un manuel publié en 1996.
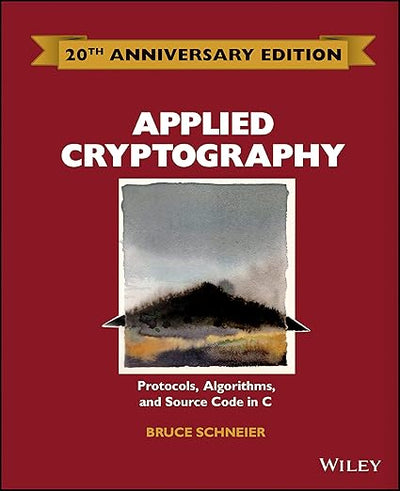
Cryptographie appliquée de Bruce Schneier
Applied Cryptography: Protocols, Algorithms, and Source Code in C de Bruce Schneier (2e édition, John Wiley & Sons, 1996), paru en français sous le titre Cryptographie appliquée, reste l'une des références majeures de la cryptographie pratique. Ce n'est pas un traité théorique : c'est un manuel d'ingénieur pour construire des systèmes qui fonctionnent vraiment.
Trois algorithmes précis de ce livre correspondent directement à ce que fait la Secure Courier.
Algorithme 1 : l'accord de clés Diffie-Hellman (chapitre 22)
Le défi fondamental est simple : deux parties qui ne se sont jamais parlé doivent établir un canal confidentiel. L'opérateur du serveur MCP et le service Secure Courier n'ont aucun secret partagé au préalable. Comment se parlent-ils en privé ?
Schneier traite cette question au chapitre 22 avec le protocole d'échange de clés Diffie-Hellman. La variante moderne que nous utilisons est le Diffie-Hellman sur courbe elliptique (ECDH) sur la courbe secp256k1, la même courbe que Bitcoin et Nostr.
Voici comment cela fonctionne dans la Secure Courier :
- Le serveur envoie à l'opérateur un message privé de bienvenue depuis sa propre clé publique Nostr enregistrée (npub), via l'outil
request_credential_channel. - L'opérateur répond depuis son client Nostr, qui chiffre les identifiants pour cette clé publique.
- Le serveur déchiffre avec la clé privée correspondante (nsec).
Aucun secret partagé n'a été convenu à l'avance. Aucun mot de passe n'a été échangé par un autre canal. Les mathématiques des courbes elliptiques s'en chargent. C'est exactement le scénario décrit par Schneier : un accord de clés sans confiance préalable.
Algorithme 2 : les enveloppes numériques (chapitre 2.7)
L'ECDH nous donne un secret partagé, mais la Secure Courier a besoin d'autre chose : la confidentialité des métadonnées. Il ne suffit pas que la charge des identifiants soit chiffrée ; il faut aussi cacher qui a envoyé le message aux opérateurs des relais qui le transportent.
C'est là qu'intervient NIP-17, le protocole Nostr d'« emballage cadeau ». Et NIP-17 est une mise en œuvre directe de ce que Schneier appelle l'enveloppe numérique, un schéma de cryptosystème hybride décrit au chapitre 2.7.
La structure est en couches :
- Le sceau intérieur contient la charge réelle des identifiants, chiffrée pour la clé publique du destinataire avec le secret partagé issu de l'ECDH.
- L'emballage cadeau extérieur est signé par une clé éphémère jetable, et non par l'identité réelle de l'expéditeur.
Résultat : les opérateurs des relais voient que quelque chose a été envoyé, mais ni qui l'a envoyé ni ce qu'il contient. La cryptographie asymétrique protège l'échange de clés. La cryptographie symétrique protège la charge. L'emballage extérieur éphémère protège l'identité de l'expéditeur.
C'est le cryptosystème hybride de Schneier, déployé sur un réseau de relais décentralisé moderne, pour un usage difficile à prévoir en 1996.
Algorithme 3 : le protocole Interlock (chapitre 3.1)
Diffie-Hellman a une faiblesse bien connue : il est vulnérable aux attaques de l'homme du milieu. Si un adversaire intercepte l'échange de clés initial, il peut substituer ses propres clés et relayer les messages entre les deux parties, en lisant tout.
Schneier décrit au chapitre 3.1 le protocole Interlock comme contre-mesure. L'idée centrale est que les deux parties doivent s'engager sur leur identité avant que l'échange ne commence, ce qui rend toute substitution de clé détectable.
Le déroulement en deux phases de la Secure Courier suit ce schéma :
-
Établissement du canal (
request_credential_channel) : le serveur s'engage sur l'échange avant que quoi que ce soit de secret ne soit envoyé. Son message de bienvenue porte un nonce à usage unique, désigne un seul relais de rendez-vous pour la réponse, et inclut une attestation que l'Operator signe avec son npub enregistré, liant la clé de livraison, le destinataire, le motif de la demande et ce nonce précis. L'opérateur peut vérifier que la clé correspond à un Operator connu du registre DPYC avant de faire confiance au message. -
Remise des identifiants (
receive_credentials) : la réponse chiffrée doit porter le même nonce. Le serveur ne vide que le relais désigné ; une réponse portant un autre nonce est supprimée et refusée, et celle qui correspond est supprimée après récupération. Seul le détenteur du nsec du serveur peut la déchiffrer.
Point crucial, le canal a une durée limitée. Le nonce n'est valable que dans une courte fenêtre de fraîcheur et pour le seul échange pour lequel il a été émis ; une fois la réponse appariée, l'échange en attente est supprimé. Même si un adversaire capture le message chiffré, il ne peut pas le rejouer dans un échange ultérieur.
La même messagerie, avec le même nonce à usage unique, permet aussi à un client de laisser un assistant IA sans clé agir pour son npub. Cet échange est raconté dans La Secure Courier : comment un agent IA prouve qu'il peut agir pour vous.
Ce que cela signifie pour l'écosystème MCP
La Secure Courier combine ces trois primitives classiques en quelque chose que nous n'avons vu nulle part ailleurs dans l'écosystème MCP :
- L'accord de clés ECDH établit la confiance entre inconnus.
- Les enveloppes numériques assurent la confidentialité de la charge et des métadonnées.
- L'engagement à la manière d'Interlock (une attestation signée liée à un nonce à usage unique et à une courte fenêtre de fraîcheur) déjoue les attaques de l'homme du milieu et de rejeu.
Vos identifiants d'API voyagent en valise diplomatique. Ils n'apparaissent jamais dans l'interface de discussion. Ils ne passent jamais par la fenêtre de contexte du modèle d'IA. Ils arrivent chiffrés au serveur MCP, sont stockés dans le coffre chiffré, et la copie sur le relais est détruite.
Un autre problème que celui que résolvent les autres
Il vaut la peine de noter sur quoi portent les autres approches de monétisation des API, et en quoi la fourniture des identifiants sort de leur champ.
L402 (anciennement LSAT) est un protocole de paiement par requête utilisant des macarons du réseau Lightning. Il résout le problème « payer chaque appel d'API ». Il ne traite pas de la façon dont les identifiants passent d'un opérateur humain à un processus serveur.
x402 est un protocole de paiement natif HTTP qui utilise le code d'état 402. Même chose : il porte sur la négociation du paiement par requête, pas sur l'amorçage des identifiants.
La Secure Courier DPYC résout un problème fondamentalement différent. Nous ne rivalisons pas sur le mécanisme de paiement (même si notre modèle de solde prépayé vaut mieux que la friction à chaque requête). Nous résolvons le problème d'amorçage de la confiance que peu, dans l'écosystème, ont encore traité en priorité.
Sur les épaules des géants
Il y a quelque chose de profondément satisfaisant à bâtir un protocole de 2026 sur des fondations posées par un manuel de 1996. Les mathématiques n'ont pas changé. Les courbes elliptiques restent difficiles à casser. Diffie-Hellman fonctionne toujours. Le cryptosystème hybride reste la bonne architecture quand il faut à la fois un échange de clés asymétrique et un chiffrement symétrique de la charge.
Ce qui est nouveau, c'est le contexte d'application : un réseau de relais décentralisé (Nostr) qui transporte des échanges d'identifiants chiffrés pour l'infrastructure des agents IA (serveurs MCP), dans un système économique libellé en Bitcoin (DPYC Tollbooth).
Bruce Schneier nous a donné les primitives. Nostr nous a donné le transport. Bitcoin nous a donné l'économie. Nous n'avons fait que les assembler.
Essayez vous-même
La Secure Courier est en service dans excalibur-mcp, notre service MCP de publication sur X/Twitter. Pour découvrir la valise diplomatique :
- Connectez excalibur-mcp dans Claude Desktop ou claude.ai.
- Demandez à Claude de vous aider à enregistrer vos identifiants d'API X.
- Claude ouvrira un canal Secure Courier et vous enverra un message privé de bienvenue sur Nostr.
- Répondez à ce message avec vos identifiants depuis votre client Nostr.
- Vos identifiants arrivent dans le coffre. Ils n'ont jamais touché la discussion.
Le code source est ouvert. Le protocole est documenté. La cryptographie est classique.
La seule nouveauté, c'est le courage de construire ainsi.
DPYC Tollbooth est un système de monétisation d'API fondé sur le réseau Lightning et sur les principes de l'économie autrichienne. Pour en savoir plus, consultez nos dépôts GitHub ou retrouvez-nous sur Nostr.