Anatomie d'un vol sur Lightning et comment les Opérateurs de Tollbooth DPYC n'ont perdu aucun solde
Share
Le 7 août 2026, le nœud Lightning derrière notre processeur de paiement a été vidé. Le vol a duré douze minutes, a déplacé 576 777 satoshis et fut l'un des quelque soixante-dix menés par la même campagne automatisée au cours de la même heure.
Voici le compte rendu technique. Quelle était la vulnérabilité, à quoi ressemblait la scène du crime, comment nous sommes entrés sur le serveur, quels journaux nous avons extraits et ce qu'ils contenaient, comment nous avons reconstitué la configuration des canaux qui n'existe plus, et ce que nous renouvelons en conséquence. Il se termine par la partie qui compte le plus pour quiconque dépend de nous : les Opérateurs du réseau et les soldes des Patrons n'ont jamais été en danger, et n'ont jamais cessé de fonctionner.
La vulnérabilité et la chronologie
BTCPay Server a publié la version 2.4.2 le 7 août 2026 à 15 h 31 UTC, en ouvrant les notes de version par un avertissement : la version corrige une vulnérabilité critique activement exploitée et les opérateurs doivent mettre à jour au plus vite. Le correctif nommé concerne un contournement de l'authentification à deux facteurs TOTP via l'authentification Basic de Greenfield (PR #7491). La même version désactive par défaut l'authentification Basic de Greenfield cinq minutes après la création du compte, limite le débit de création publique de factures sur les demandes de paiement, et recommande aux intégrateurs de passer aussi NBXplorer en 2.6.10. Le bogue a été signalé par brunoerg et benthecarman, de l'initiative Bitcoin Red Team.
L'avis public du projet a suivi sur son compte X une vingtaine de minutes plus tard. Il demandait aux opérateurs de mettre à jour via Admin Dashboard → Server → Maintenance → Update et de vérifier la mention 2.4.2 en pied de page, de mettre le serveur hors ligne s'ils ne pouvaient pas mettre à jour immédiatement, et — c'est le point le plus important — de renouveler ensuite chaque fichier macaroon ainsi que macaroons.db. BTCPay a confirmé que des attaquants avaient exploité la faille et que des fonds avaient été volés, tout en retenant les détails techniques complets le temps que les opérateurs appliquent le correctif. Le récit de The Defiant sur la course au correctif rapporte la même consigne : mettre à jour ou arrêter. Un post-mortem complet est toujours attendu.
Concrètement, la faille permettait à un attaquant distant non authentifié de récupérer les fichiers d'identifiants .macaroon de LND. Un macaroon est un jeton au porteur. Une fois copié, il confère l'autorité qu'il encode aussi longtemps que sa clé racine survit, ce qui explique pourquoi la seconde moitié des consignes de BTCPay s'est révélée plus importante que la première.
15:31 UTC   BTCPay Server 2.4.2 publié
15:51 UTC   Le projet publie son avis public
16:41 UTC   Deux appels CloseChannel sur notre nœud
16:53 UTC   sendcoins --sweepall émis
17:20 UTC   Siphonnage confirmé dans le bloc 961466
~20:00 UTC  Nous installons la 2.4.2
Notre nœud a été vidé soixante-dix minutes après l'existence du correctif et cinquante minutes après la diffusion de l'avertissement. Nous étions dans la fenêtre entre la divulgation et la remédiation, comme tous ceux que la campagne a atteints cette heure-là. Le fabricant de portefeuilles matériels Foundation et la publication Bitcoin Citadel21 ont tous deux signalé des nœuds siphonnés dans la même fenêtre, comme l'a documenté CoinDesk. Énoncer l'ordre des faits clairement compte, car c'est la différence entre un correctif qui a échoué et un correctif arrivé après que l'identifiant avait déjà été pris.
Le conseil en bref
Si la PR #7491 est bien le défaut réellement exploité — ce que BTCPay n'a pas confirmé, et que l'encadré plus bas signale comme une question ouverte — alors l'issue pour un opérateur donné a dépendu du second facteur enregistré sur le compte d'administration.
- TOTP enregistré. Contourné. Le mot de passe à usage unique basé sur le temps, spécifié dans la RFC 6238, qui étend l'algorithme de mot de passe à usage unique basé sur HMAC de la RFC 4226. C'est l'application d'authentification ordinaire : on scanne un QR code, on lit six chiffres. L'API Greenfield demandait si un identifiant matériel était enregistré plutôt que si l'authentification à deux facteurs était activée, si bien qu'un compte uniquement TOTP renvoyait faux et que le second facteur était ignoré.
- FIDO2 enregistré. Bloqué. Fast IDentity Online 2 n'est pas une norme de l'IETF mais une paire de spécifications : W3C Web Authentication (WebAuthn) côté navigateur et le Client to Authenticator Protocol 2 (CTAP2) de la FIDO Alliance côté appareil. La contribution de l'IETF est la RFC 8809, qui enregistre les identifiants WebAuthn. Une clé matérielle enregistrée est précisément ce que cherchait la vérification défaillante. Elle en aurait trouvé une, et aurait imposé le second facteur.
- Aucun des deux. Un mot de passe volé, réutilisé ou deviné par pulvérisation suffisait à lui seul, puisqu'il n'y avait aucun second facteur à contourner. C'est le logiciel qui fonctionne comme documenté, pas qui échoue.
Le conseil pratique en découle. Après la procédure de rétablissement recommandée, une instance BTCPay Server dispose du correctif plus d'un authentificateur enregistré tel que Duo. C'est le correctif qui rend l'authentificateur de nouveau digne de confiance, puisque la logique corrigée demande si l'authentification à deux facteurs est activée plutôt que quel type d'identifiant se trouve enregistré. Cette combinaison est une protection adéquate. Ajouter une clé matérielle telle qu'une YubiKey fait passer la connexion d'administration d'adéquatement protégée à pratiquement inattaquable par ce vecteur, car la possession de l'appareil physique devient une condition préalable qu'aucun attaquant distant ne peut remplir.
C'est un argument en faveur des clés matérielles en général. Ce n'est pas un argument selon lequel les opérateurs étaient en faute. Un défaut qui annule silencieusement un second facteur qu'un administrateur a délibérément enregistré, alors que la page de connexion du navigateur continue de l'imposer correctement sans rien laisser paraître, est une défaillance logicielle. Les mainteneurs l'ont traité comme tel : le remède livré en 2.4.2 a consisté à corriger la vérification et à désactiver l'authentification Basic par défaut, pas à conseiller à quiconque de choisir de meilleurs mots de passe.
La scène du crime
Le nœud apparaissait vide. Capacité entrante nulle, capacité sortante nulle, aucun canal actif, aucun canal en attente. Solde du portefeuille on-chain nul sur tous les comptes. Trois pairs étaient encore connectés, ce à quoi l'on s'attend d'un nœud dont les canaux ont été fermés plutôt que d'un nœud qui a perdu son identité réseau.
L'identité du nœud était intacte. Même clé publique, historique opérationnel complet, trois canaux fermés enregistrés avec leurs capacités, leurs contreparties et leurs soldes réglés. Rien n'avait été réinitialisé. Les canaux n'avaient pas été perdus. Ils avaient été fermés, délibérément, puis les fonds réglés avaient été déplacés hors du portefeuille.
Chaque fermeture était un COOPERATIVE_CLOSE portant close_initiator: INITIATOR_LOCAL. Cette combinaison mérite d'être comprise, car c'est la signature de cette attaque et non l'absence d'attaque. Un intrus qui détient un macaroon d'administration volé a le contrôle RPC complet du nœud. Forcer la fermeture serait plus lent, plus coûteux, et placerait un verrou temporel entre l'intrus et les fonds. Appeler CloseChannel comme le ferait l'opérateur est tout simplement plus efficace. INITIATOR_LOCAL indique que l'instruction provenait de notre nœud — ce qui était le cas, car à ce moment-là notre nœud acceptait les instructions de quelqu'un d'autre.
Sur le serveur
Nous avons commencé par la couche web, depuis l'extérieur. L'hôte répondait en HTTPS en moins de 200 ms et redirigeait correctement vers la page de connexion de BTCPay derrière nginx. L'application elle-même était saine et servait. Quoi qu'il se soit passé, c'était sous la couche web, au niveau du nœud.
De là, nous sommes entrés en SSH sur l'instance EC2, en tant qu'utilisateur ubuntu avec la paire de clés enregistrée pour l'instance, vérifiée d'abord par rapport à l'empreinte qu'AWS détient pour elle. Tout ce qui a suivi s'est fait en lecture seule. Nous n'avons rien modifié sur la machine pendant l'enquête, selon le principe qu'un hôte compromis est une preuve avant d'être une infrastructure.
Sur la machine, nous avons recensé la pile en cours d'exécution — treize conteneurs, tous redémarrés environ quatorze heures avant cette enquête, lorsque nous avons installé le correctif 2.4.2 le soir du 7. Ce redémarrage a eu lieu plusieurs heures après le siphonnage. La machine exécutait une version antérieure à la 2.4.2 au moment du vol, et l'hôte lui-même tournait depuis 194 jours. Nous avons ensuite interrogé directement le nœud Lightning sur son identité, ses canaux fermés et le solde de son portefeuille, et inspecté les ports publiés de chaque conteneur.
Le périmètre était correctement configuré
Cela vaut d'être dit clairement, car c'est la première chose que vérifient la plupart des opérateurs, et dans ce cas c'était déjà en ordre.
Le groupe de sécurité EC2 autorisait le trafic entrant sur exactement quatre ports. Les ports 80 et 443 étaient ouverts à Internet, comme l'exige un point de paiement public. Le port 9735 était ouvert à Internet, ce que la connectivité pair-à-pair de Lightning exige pour maintenir des canaux. Le port 22 était restreint à un seul /32 — une adresse, pas une plage.
Les interfaces de contrôle du nœud Lightning — le port gRPC 10009 et les ports REST 8080 et 8081 — n'étaient pas du tout publiées sur l'hôte. Elles n'existaient qu'à l'intérieur du réseau Docker, inaccessibles depuis l'extérieur de la machine. L'inspection des conteneurs a confirmé que seuls nginx (80, 443) et le port pair de LND (9735) avaient des liaisons sur l'hôte.
C'est une configuration correcte, et elle n'a rien changé. La voie d'entrée était le port 443, à travers l'application web, jusqu'au macaroon que BTCPay détient légitimement pour piloter son propre nœud interne. Aucune règle de pare-feu ne peut fermer ce chemin, car ce chemin, c'est le produit qui fonctionne comme prévu.
Cette lecture correspond au récit du projet lui-même sur la faille : récupération à distance et non authentifiée de fichiers .macaroon via la couche applicative, et non une intrusion au niveau réseau. Nous ne prétendons pas avoir reproduit l'exploit de façon indépendante, puisque les détails techniques restent non publiés. Nous disons que chaque élément dont nous disposons est cohérent avec lui, et que rien dans nos journaux n'indique une autre piste.
Les journaux examinés
Nous avons extrait et préservé environ 19 Mo de preuves de l'hôte avant de toucher à quoi que ce soit d'autre :
-
/var/log/auth.logplus quatre rotations (auth.log.1,.2.gz,.3.gz,.4.gz) — environ cinq semaines d'historique SSH et sudo -
la sortie de
docker logspour les treize conteneurs en cours d'exécution - le propre
lnd.logde LND, plus dix archives de rotation, delnd.log.85.gzàlnd.log.94.gz - Le journal applicatif quotidien de BTCPay, dans son répertoire de données
- Le journal du nœud Ride The Lightning
- Les liaisons de ports et adresses réseau des conteneurs via
docker inspect - Les règles du groupe de sécurité EC2, lues depuis l'API AWS plutôt que de mémoire
L'historique SSH était propre. Aucune clé autorisée inconnue, aucun compte utilisateur au-delà de celui attendu, aucune entrée cron nulle part. Les seules connexions root sur la machine provenaient d'une adresse interne à Docker appartenant au conteneur BTCPay lui-même — c'est le canal d'auto-mise à jour de BTCPay, qui détient légitimement une clé root pour pouvoir redémarrer la pile, et les horodatages correspondent exactement à notre installation de la 2.4.2 ce soir-là. Il n'y a eu aucune compromission au niveau de l'hôte.
Le lnd.log courant avait déjà dépassé la fenêtre concernée par rotation. L'archive qui la couvrait, non. Dans lnd.log.93.gz, qui commence à 16 h 30 UTC, tout le vol tient en quatre lignes :
2026-08-07 16:41:04.497 [ERR] RPCS: [/lnrpc.Lightning/CloseChannel]: rpc error: code = Canceled desc = context canceled
2026-08-07 16:41:04.498 [ERR] RPCS: [/lnrpc.Lightning/CloseChannel]: rpc error: code = Canceled desc = context canceled
2026-08-07 16:53:53.058 [INF] RPCS: [sendcoins] addr=19jSfadPiKa4aCefj4F7uEYbhMEt2L8SCH, amt=0 BTC, sat/kw=1750, min_confs=1, send_all=true, select_outpoints=0
2026-08-07 16:53:53.123 [INF] RPCS: [sendcoins] spend generated txid: 10f219c427635e50dc374af6aa601e6f412ac0dccc7c545932afba5f818808f0
Deux appels CloseChannel, puis douze minutes plus tard un unique sendcoins portant send_all=true. Ce sont les seules entrées RPC des journaux du nœud de toute la journée, à part un GetInfo non authentifié ce soir-là, attribué à un conteneur compagnon redémarrant sans identifiants.
send_all=true à sat/kw=1750, c'est un simple sendcoins --sweepall. Pas un outil sur mesure, pas une charge exotique — la commande ordinaire, pilotée par des identifiants volés.
Suivre l'argent
La partie on-chain est publique et reproductible par quiconque dispose d'un explorateur de blocs.
Les deux canaux ont été fermés dans le bloc 961462 à 16 h 40 UTC, chacun versant notre part vers une adresse taproot appartenant au propre portefeuille du nœud. Quatre blocs plus tard, dans le bloc 961466 à 17 h 20 UTC, une transaction a consommé quatre entrées et produit exactement une sortie, sans rendu de monnaie :
tx  10f219c427635e50dc374af6aa601e6f412ac0dccc7c545932afba5f818808f0
in  99,679 + 80,041 + 299,670 + 99,315 = 578,705 sats   (tous P2TR, notre portefeuille)
out 576,777 sats -> 19jSfadPiKa4aCefj4F7uEYbhMEt2L8SCH   (P2PKH)
fee 1,928 sats
Chaque entrée est une adresse taproot moderne. L'unique sortie est une adresse legacy, et LND ne génère pas d'adresses legacy pour lui-même. Un portefeuille qui paie quelqu'un laisse un rendu de monnaie ; un portefeuille qu'on vide, non.
La destination est un point de collecte partagé
L'adresse de réception ne nous est pas propre. Elle détient 174 760 889 satoshis — environ 1,7476 BTC — reçus au fil de 71 transactions entrantes, sans rien dépenser en retour. Environ vingt autres siphonnages de victimes ont été confirmés dans le même bloc que le nôtre, à la même minute.
Ce qui a tourné contre notre nœud a tourné contre de nombreux nœuds simultanément et a tout regroupé en un seul endroit, où cela se trouve encore. Nous avons signalé l'adresse à l'équipe de sécurité de BTCPay Server et à Chainabuse alors que le solde n'avait pas encore bougé.
Reconstituer la configuration qui n'existe plus
Comme le nœud a conservé son identité, ses enregistrements de canaux fermés ont survécu intacts au vol. Cet enregistrement est la seule description restante d'une configuration qui n'existe plus nulle part ailleurs, et c'est à partir de lui que nous reconstruirons :
scid            peer        capacity   settled   closed at    status
935418x1029x1   ACINQ        400,000   399,825   block 935663  cooperative, ~180d before the attack
935663x1415x1   Blocktank    100,000    99,679   block 961462  cooperative, taken 2026-08-07
935665x732x0    gameb_1      100,000    80,041   block 961462  cooperative, taken 2026-08-07

peers:  ACINQ      03864ef025fde8fb587d989186ce6a4a186895ee44a926bfc370e2c366597a3f8f
        Blocktank  0296b2db342fcf87ea94d981757fdf4d3e545bd5cef4919f58b5d38dfdd73bf5c9
        gameb_1    023d70f2f76d283c6c4e58109ee3a2816eb9d8feb40b23d62469060a2b2867b77f
Les trois avaient été ouverts localement. Le canal ACINQ s'est fermé normalement environ six mois avant l'incident et n'a aucun rapport avec lui ; ses fonds réglés étaient les deux UTXO plus anciens du portefeuille que le siphonnage a également consommés. Les canaux Blocktank et gameb_1 étaient les deux canaux actifs pris ce jour-là.
Supprimer les fichiers macaroon ne les révoque pas
C'est le fait opérationnel le plus important de l'incident, et celui qu'on manque le plus facilement.
LND ne stocke pas les macaroons comme des secrets indépendants. Il les dérive d'une clé racine conservée dans macaroons.db. Supprimez les fichiers .macaroon et redémarrez : LND les redérive de cette même racine — ce qui signifie qu'un macaroon copié par un attaquant avant la suppression s'authentifie toujours après. C'est la clé racine elle-même qu'il faut remplacer. Régénérer n'est pas révoquer.
Remplacer la clé racine fonctionne, et fonctionne complètement. Tout macaroon jamais dérivé de l'ancienne racine meurt d'un coup, car le premier HMAC de chaque chaîne ne se reproduit plus. Il n'y a ni nettoyage partiel ni liste à tenir.
Certains comptes rendus de cet incident ont décrit la mise à jour comme régénérant d'elle-même les macaroons, ce qui invite les opérateurs à considérer le correctif comme la fin du travail. Ce n'est pas le cas. TechTimes met la distinction dans son titre : le correctif ferme la faille, et les identifiants volés y survivent. Les consignes de BTCPay elles-mêmes sont plus strictes et justes : supprimer les fichiers macaroon et macaroons.db, puis redémarrer le nœud. Si vous faites tourner BTCPay avec LND et que vous avez appliqué le correctif sans renouveler, vous êtes toujours exposé. Notre portefeuille étant à zéro, il n'y avait rien à migrer : nous avons donc pris la voie la plus propre et remplacé purement et simplement le portefeuille plutôt que d'opérer l'ancien.
Renouvellement des identifiants
Passer à la 2.4.2 ferme la vulnérabilité. Cela n'invalide pas un identifiant déjà copié, si bien que le nœud reste sans fonds tant que le renouvellement n'est pas terminé. Réalimenter un nœud dont le macaroon est entre les mains de quelqu'un d'autre ne fait que répéter le don.
La séquence complète :
- Un nouveau portefeuille LND avec une nouvelle seed, ce qui remplace la clé racine des macaroons et donc chaque macaroon qui en dérive
- Certificat et clé TLS régénérés
- Un nouveau mot de passe administrateur BTCPay, et de nouvelles clés API de boutique
- Une nouvelle livraison des identifiants de boutique renouvelés à chaque Opérateur via la Secure Courier, chiffrés pour l'identité Nostr de chaque Opérateur
- Un nouvel examen des utilisateurs, des clés API et des webhooks à la recherche de tout ce qui aurait été créé pendant la fenêtre d'exposition
- Un approvisionnement en fonds seulement après tout ce qui précède
Ce qui n'a jamais cessé de tourner, et pourquoi
Le processeur de paiement a été mis hors service et est reconstruit de zéro. Aucun Opérateur du réseau Tollbooth DPYC n'est tombé avec lui, et aucun solde de Patron n'a jamais été exposé. Ce n'est pas de la chance. C'est la conséquence directe de la façon dont le réseau sépare le paiement du service.
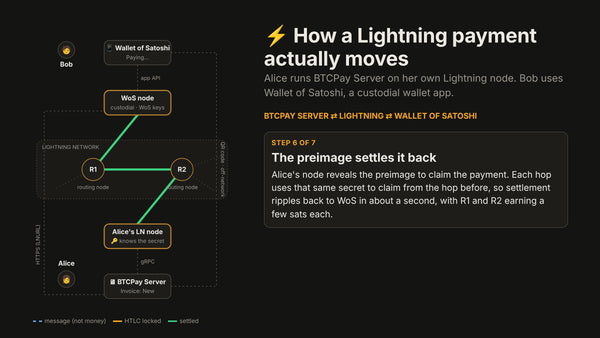
Le solde en satoshis d'un Patron ne vit pas sur le processeur de paiement. Il vit dans la propre base de données Neon Postgres de l'Opérateur, dans des colonnes chiffrées, entièrement séparée du nœud Lightning et de la machine qui l'héberge. Bitcoin et Lightning sont la rampe d'accès, pas le compteur. Le processeur de paiement n'intervient qu'à deux moments précis — quand un Patron achète des crédits et qu'une facture est créée, et quand on interroge cette facture pour son règlement. Chaque appel d'outil payant ensuite débite un solde déjà alimenté et déjà présent dans la base de données de l'Opérateur. Il n'y a aucun aller-retour Lightning par requête, et donc aucune dépendance à la disponibilité du processeur de paiement.
Les secrets des Opérateurs sont séparés de la même manière. Les identifiants de chaque Opérateur sont livrés via la Secure Courier, chiffrés pour l'identité Nostr de cet Opérateur, et stockés chiffrés en AES-256-GCM dans son propre coffre. L'hôte compromis détenait les identifiants de boutique de BTCPay — c'est pourquoi ils sont renouvelés — mais il n'a jamais détenu les coffres des Opérateurs, leurs bases de données ni les soldes de leurs Patrons. Les Opérateurs eux-mêmes tournent sur une infrastructure entièrement distincte.
Nous l'avons vérifié pendant l'incident plutôt que de le supposer. Avec le processeur de paiement vidé et hors ligne, les Opérateurs se déclaraient sains, coffres configurés, identifiants intacts, et ont continué de servir des appels payants sur des soldes prépayés tout du long.
L'effet pratique pour quiconque utilise le réseau : si vous détenez un solde en satoshis chez un Opérateur, rien dans cet incident n'y a touché, et rien n'a interrompu vos appels. La seule capacité dégradée est la recharge — les nouveaux achats Lightning attendent le processeur reconstruit. Les soldes existants se dépensent exactement comme avant.
On présente généralement les soldes prépayés comme une commodité, un moyen d'éviter d'interrompre les gens par une demande de paiement au milieu de leur travail. Cet incident est l'autre moitié de cet argument. Un processeur de paiement situé hors du chemin des requêtes peut être détruit un jeudi après-midi sans qu'un seul Patron perde l'accès à ce qu'il a déjà payé.
Sources (en anglais)
- BTCPay Server — notes de version v2.4.2
- TechTimes — Patch Closes Flaw but Stolen Credentials Survive
- The Defiant — Lightning Nodes Drained As Users Race To Patch
- The Cryptonomist — BTCPay Server Vulnerability
- CoinDesk — Another Bitcoin Infrastructure Exploit Hits, This Time Draining Merchant Lightning Nodes
- BTCPay Server — l'avis public
Mis à jour le 8 août 2026 pour ajouter la chronologie de la divulgation, la vulnérabilité nommée et ses sources, le conseil en bref sur les seconds facteurs, des encadrés sur le chemin des requêtes et sur le fonctionnement des macaroons, et la distinction entre régénération et révocation des macaroons.